Um relatório de Power BI com dados de clientes é pedido por alguém de outra área. Quem aprova esse acesso? Se a resposta demorou mais de dois segundos, sua empresa provavelmente ainda não tem um plano de governança de dados, só uma coleção de decisões tomadas no impulso.
Já mostramos, em “Por que sua empresa precisa de um plano de governança de dados“, por que esse tipo de decisão não pode continuar sendo resolvida caso a caso: o crescimento multiplica relatórios, áreas e usuários mais rápido do que qualquer controle manual acompanha. Falta responder a parte prática: antes de desenhar políticas ou escolher ferramenta, o que exatamente mapear sobre a própria operação?
É essa resposta que decide se o plano de governança de dados na empresa funciona ou vira mais um documento esquecido na gaveta: quantas pessoas acessam dados hoje, quais informações exigem mais cuidado, quem é dono de cada permissão e o que muda quando alguém troca de área.
O que entra num diagnóstico antes do plano de governança de dados?
Um diagnóstico prévio reúne quatro blocos de informação:
- Quem acessa o quê hoje;
- Quais dados exigem mais controle;
- Quem é dono de cada permissão;
- Como os relatórios circulam no dia a dia da empresa.
Esse levantamento vira a base do plano. Sem ele, decisões de acesso continuam sendo tomadas caso a caso, exatamente o padrão que a governança existe para substituir.
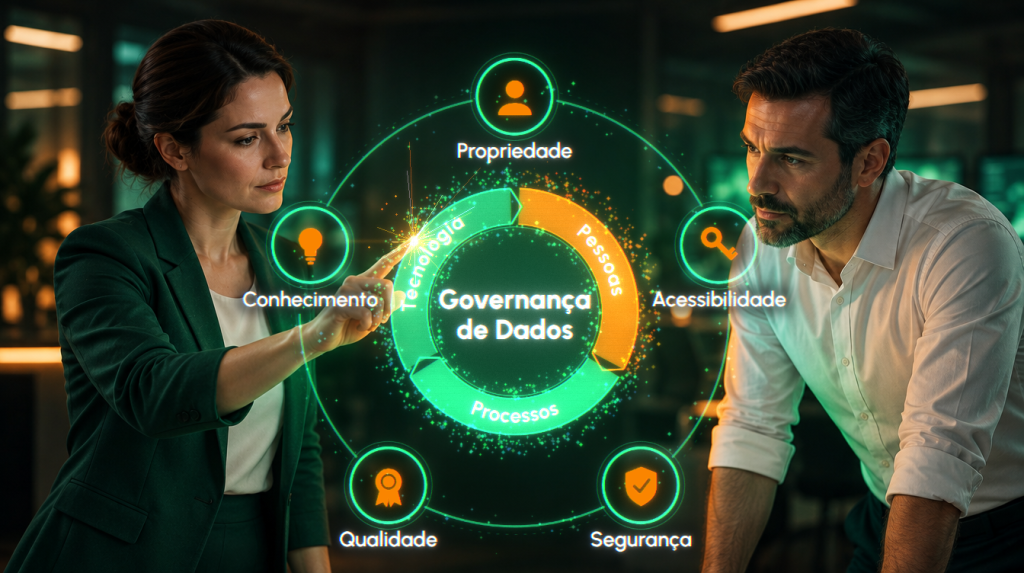
Na prática, esse diagnóstico reúne três frentes que precisam aparecer juntas: pessoas (quem decide e quem usa), processos (como um acesso a um relatório de Power BI é pedido, aprovado e revisado) e ferramentas (o que aplica essas regras no dia a dia, sem depender de controle manual).
Pular direto para a ferramenta, sem mapear as outras duas, é o erro mais comum.
Quais perguntas responder antes de definir o plano de governança de dados?
Sete perguntas cobrem a maior parte do que costuma faltar num plano de governança de dados. Responder cada uma, mesmo que de forma parcial, já revela onde está o maior risco da empresa hoje.
1. Quantas pessoas acessam relatórios hoje, e quantas vão precisar acessar em um ano?
O número atual importa menos do que a trajetória: é a velocidade de crescimento que quebra controles manuais.
2. Quais dados são sensíveis o suficiente para exigir aprovação, não apenas cadastro?
Informação financeira, dados de clientes e indicadores estratégicos pedem uma régua diferente de relatórios operacionais.
3. Quem é o responsável por conceder, revisar e revogar cada permissão?
Sem um dono definido por relatório ou base de dados, o acesso fica em nome de ninguém.
4. Como os relatórios circulam hoje: portal único, links avulsos, arquivos exportados?
Cada canal informal de distribuição é um ponto cego que o plano precisa fechar.
5. Existe um processo para quando alguém muda de área ou sai da empresa?
Permissões esquecidas depois de uma mudança de cargo são uma das causas mais comuns de acesso indevido.
6. Como a empresa vai medir se as pessoas realmente usam os dashboards liberados?
Sem essa medição, é impossível saber se o plano está funcionando ou só existindo no papel.
7. Os fluxos de acesso vão resistir a uma auditoria ou fiscalização de LGPD?
Mapeie os dados sensíveis da operação e quem tem acesso a eles antes de desenhar os fluxos. A governança precisa assegurar que relatórios, logs e controles de segurança estejam prontos para comprovar conformidade e responder a fiscalizações sem retrabalho.
Por que pular esse diagnóstico custa caro depois?
Pular o diagnóstico custa caro porque o plano de governança acaba sendo desenhado em cima de suposições, e suposições erradas só aparecem quando já causaram um problema.
O sintoma mais comum é o dashboard fantasma: painéis criados por alguém que já saiu da empresa, relatórios duplicados medindo o mesmo indicador, acesso concedido “só dessa vez” e nunca mais revisado.
Para o Coordenador de BI, esse é exatamente o cenário que mais preocupa: gerenciar permissões de centenas de usuários sem certeza de que dados sensíveis estão protegidos contra acesso não autorizado. Com a LGPD em vigor, esse risco deixou de ser só operacional. Conceder acesso amplo por rapidez virou também um risco de conformidade, com exposição real em caso de auditoria ou incidente.
Leia também:
LGPD e distribuição de relatórios: o que sua empresa precisa garantir ao ampliar o acesso a dados
O que muda na prática quando essas perguntas têm resposta?
Com o diagnóstico em mãos, a empresa deixa de decidir acesso caso a caso e passa a aplicar regras definidas: quem pode ver cada relatório, sob qual aprovação e com qual trilha de auditoria. Isso muda o tipo de conversa dentro da empresa, de “acho que o pessoal está usando” para uma resposta baseada em dado real de utilização.
Perguntas frequentes sobre o diagnóstico de governança de dados
Preciso mapear todos os relatórios da empresa antes de começar?
Não é preciso esperar um mapeamento completo para dar o primeiro passo. Começar pelos relatórios com dados mais sensíveis ou maior número de usuários já reduz o maior risco, enquanto o restante é mapeado em paralelo.
O que acontece se a empresa pular essa etapa de diagnóstico?
O plano costuma nascer incompleto, resolvendo o problema mais visível e deixando pontos cegos que só aparecem numa auditoria, num incidente de acesso ou quando o número de usuários cresce rápido demais para o controle manual acompanhar.
Esse levantamento substitui a escolha de uma ferramenta de distribuição?
Não. O diagnóstico define o que a ferramenta precisa resolver. Sem ele, a escolha da ferramenta costuma ser feita ao contrário, pela funcionalidade disponível, e não pela necessidade real da empresa.
Esse diagnóstico serve para empresas que já têm algum controle de acesso, mesmo informal?
Serve especialmente para esse caso. É comum encontrar controles informais que funcionaram bem com poucos usuários e que ninguém revisou desde então. O diagnóstico expõe exatamente essas lacunas.
Quanto tempo leva para fazer esse diagnóstico inicial?
Varia com o número de relatórios, áreas e usuários da empresa. Operações menores costumam concluir esse mapeamento em poucas semanas; estruturas maiores, com mais sistemas e áreas, levam mais tempo. O primeiro ganho de visibilidade aparece antes do diagnóstico estar completo, assim que os relatórios mais críticos já foram mapeados.
Por onde começar esse diagnóstico esta semana?
Comece pelas sete perguntas acima, aplicadas aos relatórios com os dados mais sensíveis da empresa. É nesse recorte que costumam aparecer os maiores pontos cegos: permissões nunca revisadas, dependência de poucas pessoas para liberar acesso e relatórios sem dono definido.
A partir desse diagnóstico, fica mais claro se a resposta é reforçar processos internos, adicionar uma camada de distribuição segura sobre o Power BI já existente, ou as duas coisas.